Portable Executable PE
السَّلاَمُ عَلَيْكُمْ وَرَحْمَةُ اللهِ وَبَرَكَاتُهُ
اللَّهُمَّ صَلِّ عَلَى مُحَمَّدٍ وَعَلَى آلِ مُحَمَّدٍ، كَمَا صَلَّيْتَ عَلَى إِبْرَاهِيمَ وَآلِ إِبْرَاهِيمَ، إِنَّكَ حَمِيدٌ مَجِيدٌ، وَبَارِكْ عَلَى مُحَمَّدٍ وَعَلَى آلِ مُحَمَّدٍ، كَمَا بَارَكْتَ عَلَى إِبْرَاهِيمَ وَآلِ إِبْرَاهِيمَ، إِنَّكَ حَمِيدٌ مَجِيدٌ،
Introduction
[+] هنتكلم فـ المقالة دي عن الـ PE Format ، وهنعرف شوية حاجات زي:
- إي هو الـ PE Format.
- ليه هو مهم.
- هنشرح الـ PE File Structure.
- هنكتب كود بسيط بالـ C يقرأ الـ DOS Header لملف PE.
1. إي هو الـ PE Format.
[+] الـ Portable Executable (PE) Format هو الهيكل الأساسي لأي ملف تنفيذي ع Windows ، زي:
- ملفات .exe (البرامج العادية).
- ملفات .dll (مكتبات الربط الديناميكية).
- حتى بعض ملفات .sys (الدرايفرز).
[+] أي برنامج بتشغله ع ويندوز معمول بصيغة PE ، لأنه الشكل القياسي اللـ الويندوز بيستخدمه لتحميل وتشغيل الملفات التنفيذية.
2. ليه هو مهم؟
[+] معرفة الـ PE Format طبعا مهمة ومفيدة لكذا حد ، بمعني إن:
- لو مهتم بـ Reverse Engineering ، فـ فهم الـ PE هيساعدك في تحليل البرامج ، سواء لفحصها أو حتى لفهم الـ Malwares.
- ولو بتطور برامج ، فهمك للـ PE هيخليك تعرف إزاي الويندوز بيتعامل مع الأكواد ، وإزاي الـ DLLs بيتعملها Sharing بين البرامج.
- ولو حاجه تانية غيرهم ، فـ يسيدي اعرفه لمجرد المعرفة أكيد هيفيدك يوم من الأيام يعني.
3. الـ PE File Structure :
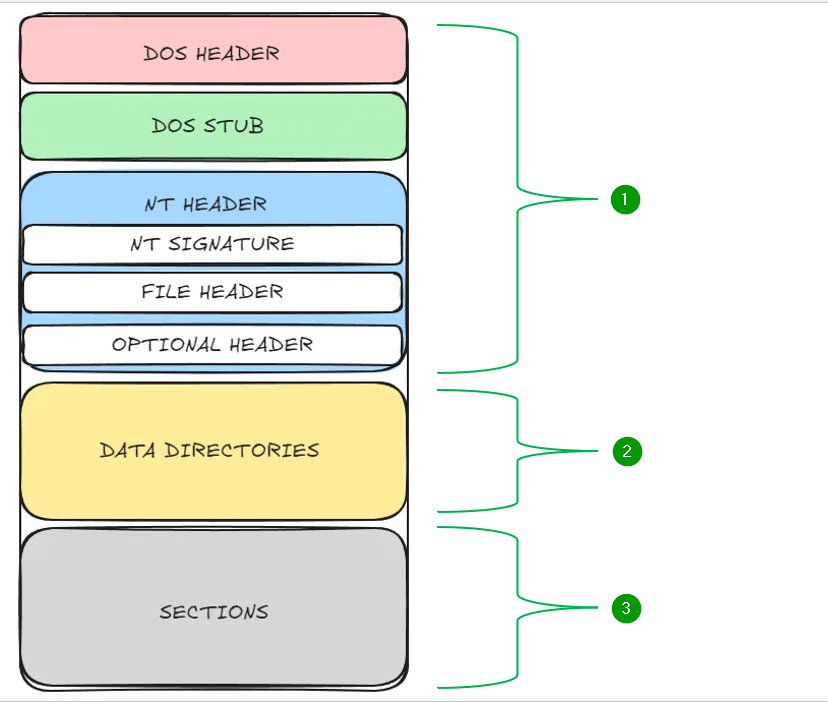
[+] عرفنا فوق إنه الهيكل الأساسي لأي برنامج تنفيذي ع الويندوز ، والهيكل دا بيتكون من 3 أجزاء رئيسية:
- جزء الـ Headers
- جزء الـ Data Directories
- جزء الـ Sections
↑ ودا فية معلومات تخص الملف نفسه .. زي نوعه (EXE / DLL / SYS) .. وكمان نقدر نعرف معلومات تانية زي هل الملف ده 32-bit أو 64-bit وحجم الملف ، وهكذا .. وهنتكلم عنهم بالتفصيل كمان شوية.
↑ وهنا بنعرف منه نقط الوصول اللـ بيقدر يوصل للـ Libraries ، سواء يعمل Import أو Export.
↑ ودا فيه الأكواد بتاعة البرنامج نفسة.
[+] نبدأ بـ أول جزء وهو:
1. الـ Headers:
ودا بيتكون من كذا جزء زي:
- Dos Header
- Dos Sub
- NT Headers:
- NT Signature
- File Header
- Optional Header
[+] تعالي نبدأ بيهم واحد واحد ، وبالتفصيل:
1.1.1 الـ Dos Header:
[+] كل ملف PE بيبدأ بالـ Dos Header ، ودا بيهدف إن بيخلي الملف من صيغة MS-DOS Executable ، يعني ملف تشغيلي ع أنظمة MS-DOS.
[+] زمان في أنظمة MS-DOS:
- كان الويندوز بيشغل البرامج من خلال Command Line (بدون واجهة رسومية GUI).
- كان لما بيحصل عليه Load من الـ MS-DOS ، بيتأكد من الهيدرز ويشوف هل هو فعلا من صيغة MS-DOS Executable ولا لا.
- لو اه ع الصيغة ، فـ يبدأ بعدها الـ DOS Stub يشتغل ، ولو لا .. يقولك فشل التعرف ع البرنامج وميشتغلش.
[+] حاليا فـ أنظمة الويندوز الحديثة:
- الـ DOS Header بقى موجود بس عشان التوافق مع الأنظمة القديمة، بس مش بيتم استخدامه فعليًا.
1.1.2 بنية الـ DOS Header:
[+] الـ DOS Header حجمه 64 بايت ، بيحتوي ع
معلومات ، ودا كان مهم للـ PE Loader ع الـ MS-DOS ، وهنتكلم
عن أهم عنصرين فيه وهما الـ e_magic ، والـ
e_lfanew.
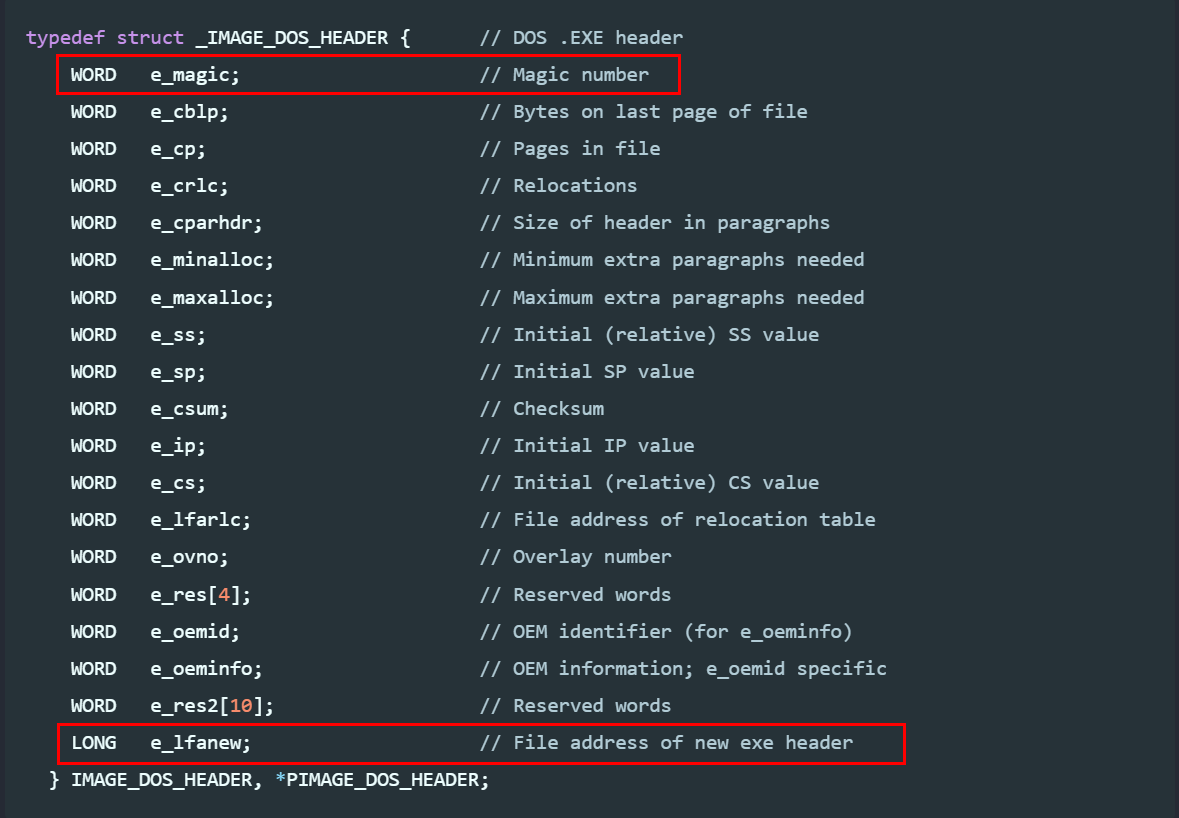
- الـ e_magic (Signature) :
- دا أول عنصر فـ عناصر الـ DOS Header ، وبيتكون من
2 بايتاسمهم الـ (Magic Numbers). - قيمتة ثابته دايما
0x5A4Dبالـ Hex ، أوMZكـ Ascii (الحروف دي نسبة إلى Mark Zbikowski اللي صمم الصيغة دي). - الـ e_lfanew (Offset to NT Headers) :
- دا آخر عنصر فـ الـ DOS Header ، واللوكيشن بتاعه بيكون فـ الـ Offset الـ
0x3C. - بيحدد نقطة البداية للـ NT Headers داخل الملف.
1.1.3 تحليل DOS Header عمليًا باستخدام PE-BEAR:
[+] هوضحلك الفكرة بـ مثال عملي:
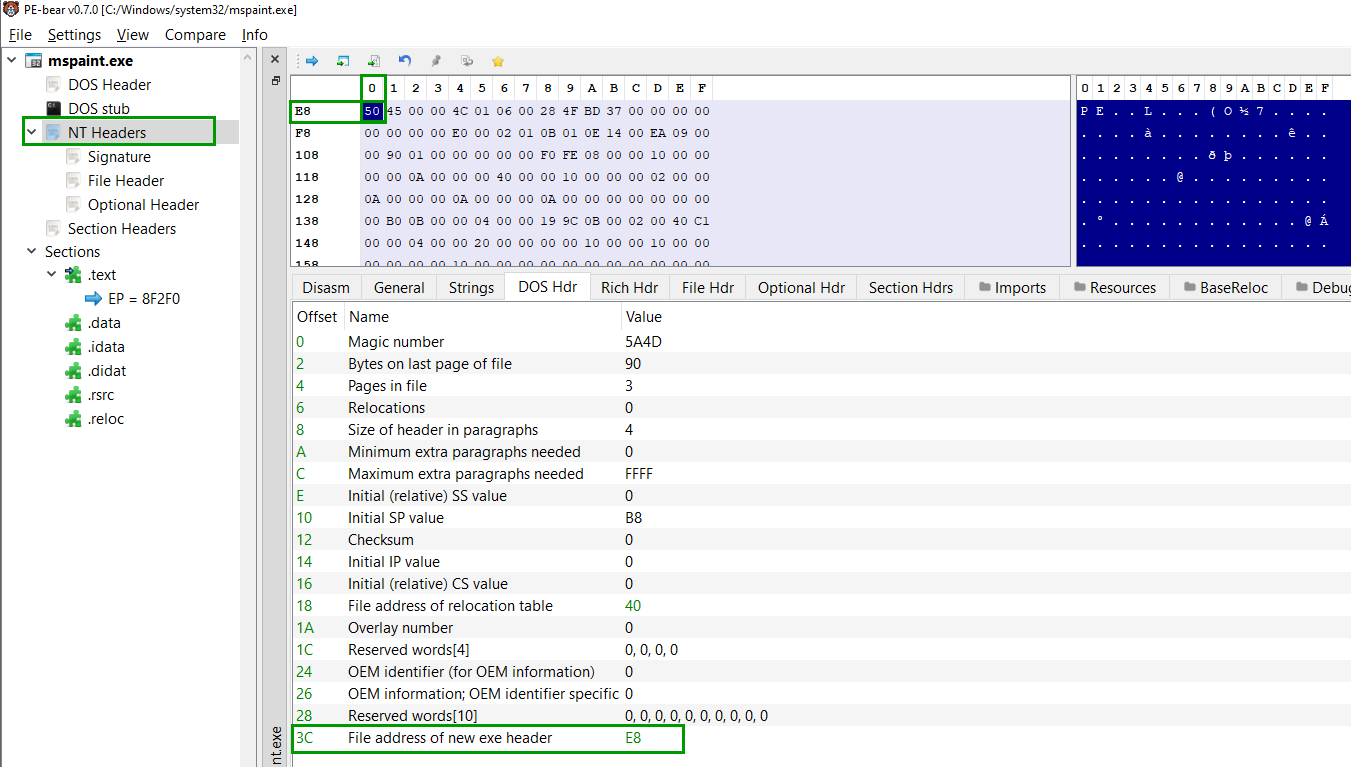
[+] إفتح برنامج الـ PE-Bear .. إختار أي ملف .exe ، فـ حالتي دي أنا فتحت الـ Mspaint.exe .. روح ع الـ DOS Header .. هتلاقي ايه بقي ؟
- أول حاجه هتلاقي 2 bytes بتوع الـ Magic Number ودول الـ
0x4D5Aبالـ hex أوMZبالـ Ascii .. وبيكون موجود ع الـ Offset رقم 0. - لو روحت ع اخر عنصر اللـ هو الـ e_lfanew اللـ موجود عند الـ Offset رقم
0x3C، هتلاقي مكتوب إن الـ Value بتاعته0xE8.. ودا قولنا إنه بيشير للـ offset بتاع بداية الـ NT Header.
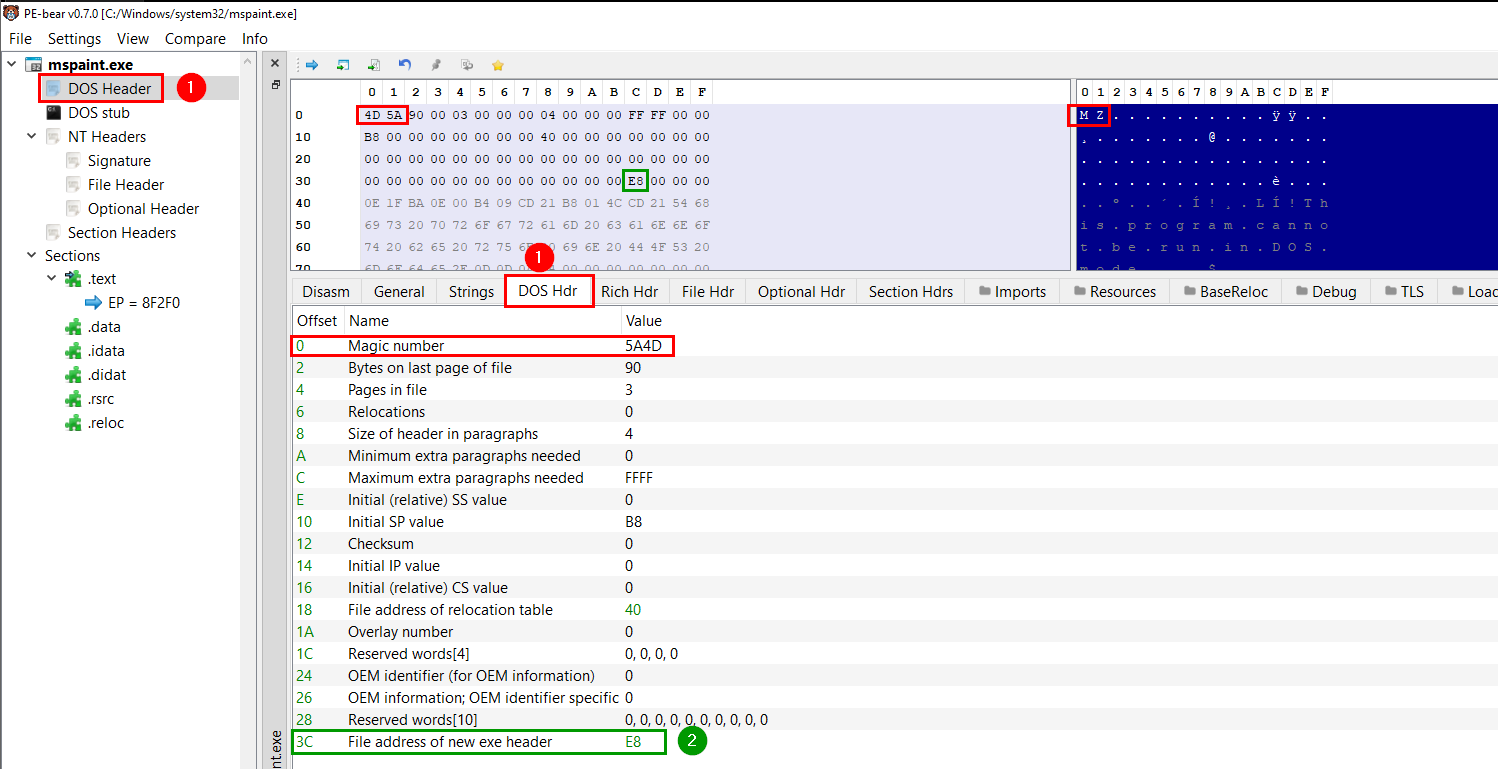
[+] طب تعالي نتأكد ونشوف هل الكلام دا فعلا صح ولا لا .. هنقف ع الـ NT Header .. ونشوف أول Value واللـ
هي فـ الحالة بتاعتي دي 0x50 ودي اللـ هي
تقاطع بداية أول صف مع بداية أول عمود .. طب موجودة عن الـ
Offset كام؟ .. لو بصيت هتلاقي ان دا الـ Offset رقم 0xE8 يعني فعليا الكلام اللـ قولناه فوق طلع
صح.
1.2 الـ DOS Stub:
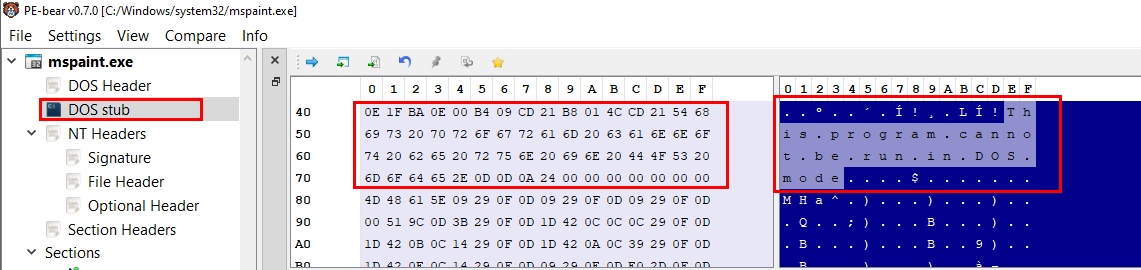
[+] ودا اتكلمنا عنه فوق وقولنا ان كان زمان موجود تبع أنظمة الـ MS-DOS ، ولسه موجود فـ الأنظمة الحديثة عشان يتوافق مع الإصدارات القديمة .. وكل مهمة الجزء هنا عشان يطبع الجملة دي بس ، وملوش لازمه غير كده ، وحجمة 64 bytes زي الـ Dos Header.
This program cannot be run in DOS mode
الـ Rich Header
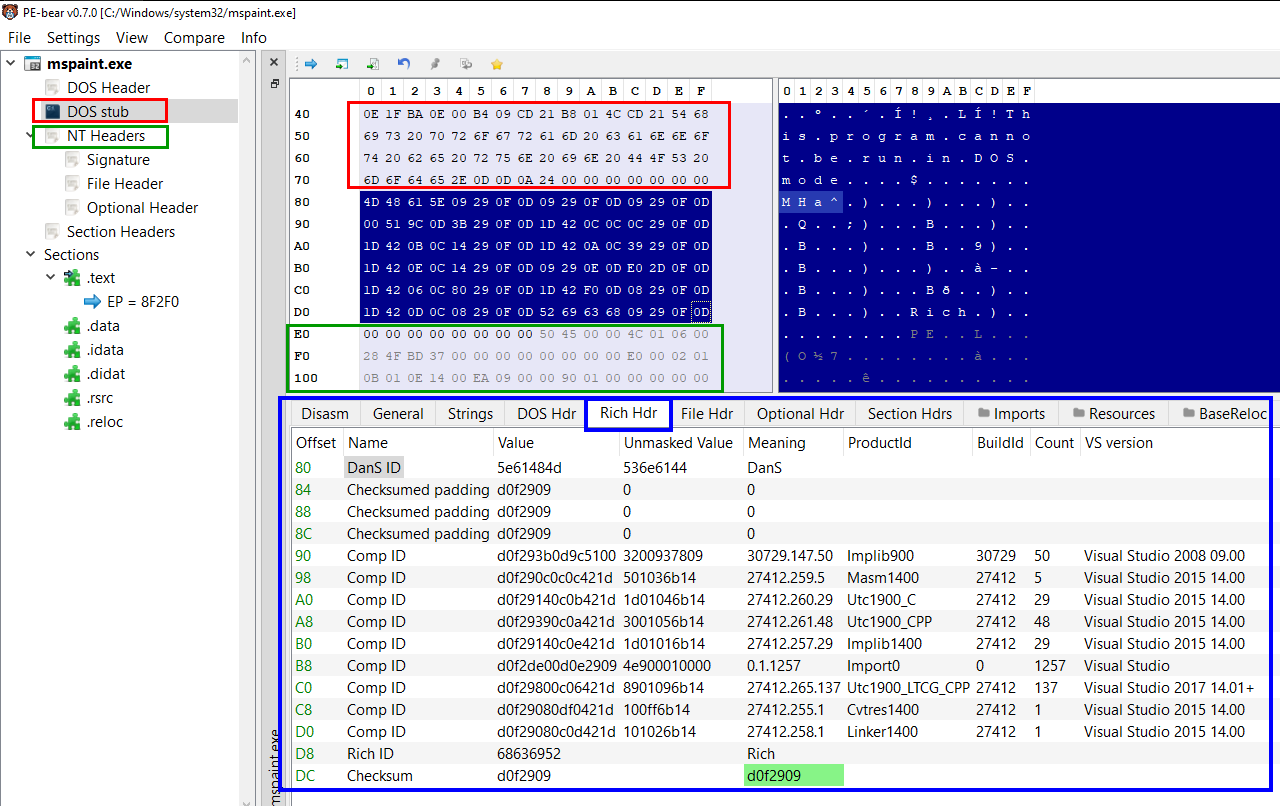
[+] بعد الـ DOS Stub ، هتلاقي داتا غريبة بينه وبين NT Headers ، والجزء ده اسمه Rich Header.
- ده مش جزء أساسي من الـ PE Format ، بس موجود لو الملف اتعمله Build باستخدام أدوات Microsoft زي Visual Studio.
- بيحتوي ع معلومات عن المترجم (Compiler) ، إصدار Visual Studio ، والـ Build Number .. وكدا.
- مش بيكون موجود فـ كل ملفات الـ PE ، بس بيساعد أحيانًا فـ معرفة أداة الـ Build المستخدمة.
الـ :RVA – Relative Virtual Address
[+] قبل مـ ندخل فـ الـ NT Headers ، لازم نفهم يعني إيه RVA الأول ، عشان هنحتاجه كتير بعد كده.
[+] الـ RVA (Relative Virtual Address) هو عنوان نسبي جوه الميموري ، بيشاور ع أماكن محددة جوا الـ PE File.
- الفرق بينه وبين العنوان العادي إنه مش مُطلق ، يعني مش بيتحدد بناءً ع الذاكرة الفعلية اللـ الويندوز بيحجزها للبرنامج ، بس نسبي لبداية التحميل بتاع البرنامج فـ الميموري.
- الويندوز لما بيحمل ملف PE فـ الميموري ، بيحجزله عنوان معين (Base Address) ، وكل حاجة جواه بتتحسب نسبةً للعنوان ده.
[+] هقولك مثال عملي عشان تفهم الفكرة:
- تخيل إن عندك برنامج exe الويندوز قرر يحمله فـ الميموري عند العنوان
0x400000 - وبعدين لقيت إن Entry Point بتاع البرنامج موجود عند
RVA = 0x1000، فده معناه إيه؟ - معناه إن العنوان الفعلي اللـ الويندوز هيبدأ منه التنفيذ هو:
Base Address (0x400000) + RVA (0x1000) = 0x401000
[+] طب إيه فايدة الـ RVA؟
- الويندوز لما بيحمّل أي ملف PE ، مش شرط يحطه فـ نفس العنوان كل مرة ، بس الـ RVA بيسمحله يعرف أماكن كل حاجة نسبةً لمكان التحميل.
- الـ PE Loader بيستخدم الـ RVA عشان يعرف فين نقطة البداية (Entry Point) ، وفين الأكواد ، وفين الـ Imports / Exports.
1.3 الـ NT Headers:
[+] الـ NT Headers هو تاني جزء رئيسي فـ الـ PE File بعد الـ DOS Header ، وبيحتوي ع 3 أجزاء رئيسية:
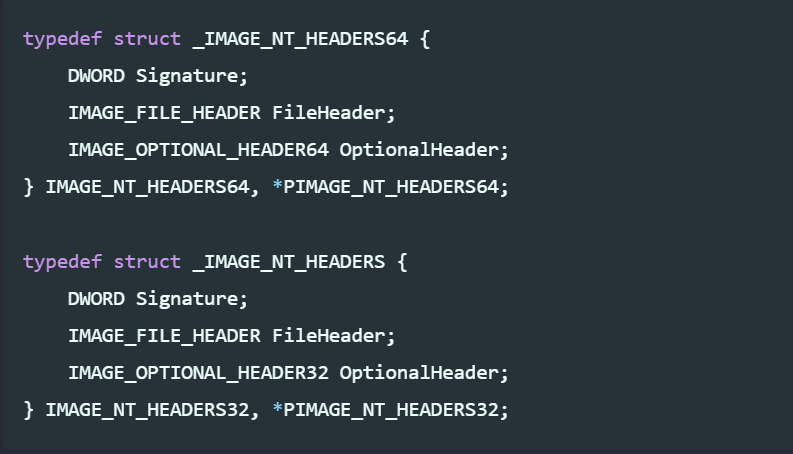
- PE Signature
- File Header
- Optional Header
1.3.1 PE Signature:
- أول 4 بايت فـ الـ NT Headers ، بتمثل التوقيع بتاع ملفات PE.
- دايمًا بيكون
0x50450000بالـ Hex، أو"PE\0\0"بالـ ASCII. - ده ببساطة بيأكد للويندوز إن الملف ده فعلًا PE File ، ولو التوقيع مش موجود أو مش متوافق ، الملف مش هيشتغل.
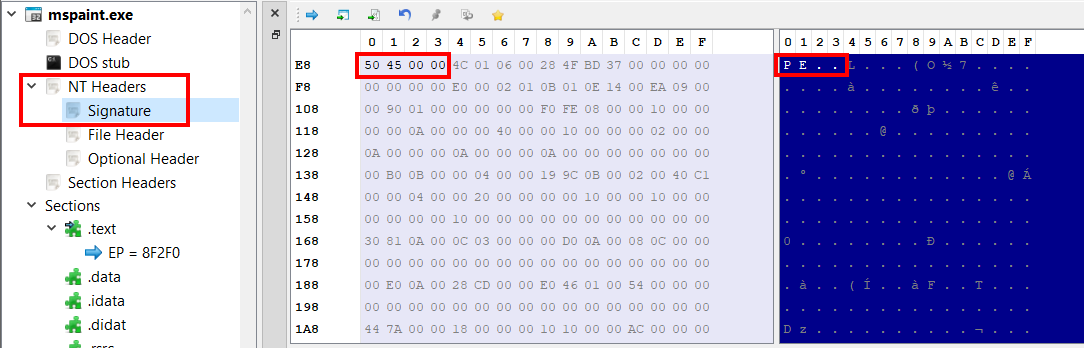
1.3.2 File Header (COFF Header):
[+] الـ File Header (أو COFF Header) فيه شوية معلومات أساسية عن الملف ، وبيتكون من 7 عناصر رئيسية:
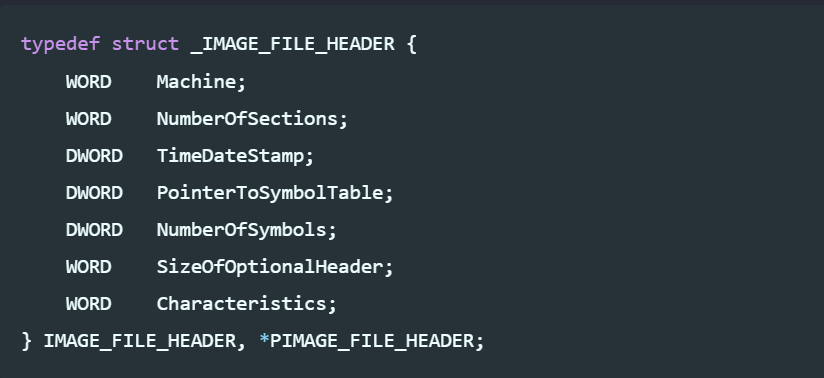
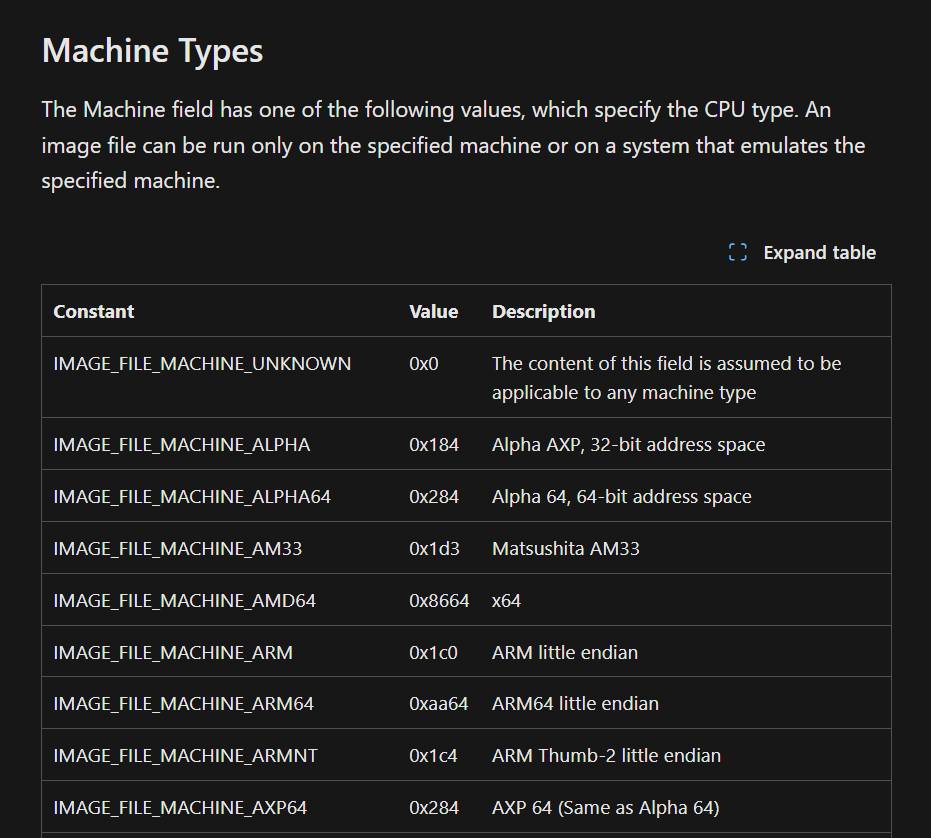
- Machine:
- 0x014C → Intel 386 (x86 - 32-bit).
- 0x8664 → AMD64 (x64 - 64-bit).
- NumberOfSections:
- بيوضح عدد الـ Sections الموجودة فـ الملف.
- كل برنامج لازم يكون فيه Sections زي
.text(للكود) ،.data(للمتغيرات) ، وهكذا. - TimeDateStamp:
- ده وقت وتاريخ إنشاء الملف ، بس مش بيكون دايمًا دقيق ، خصوصًا مع الملفات اللـ بيتم تعديلها أو معالجتها ببرامج Packers / Protectors.
- PointerToSymbolTable & NumberOfSymbols
- دول كانوا بيتم استخدامهم فـ COFF Debugging Symbols، بس حاليًا مش بيتم استخدامهم فـ معظم الملفات التنفيذية الحديثة.
- SizeOfOptionalHeader
- بيحدد حجم الـ Optional Header (الموجود بعد الـ File Header).
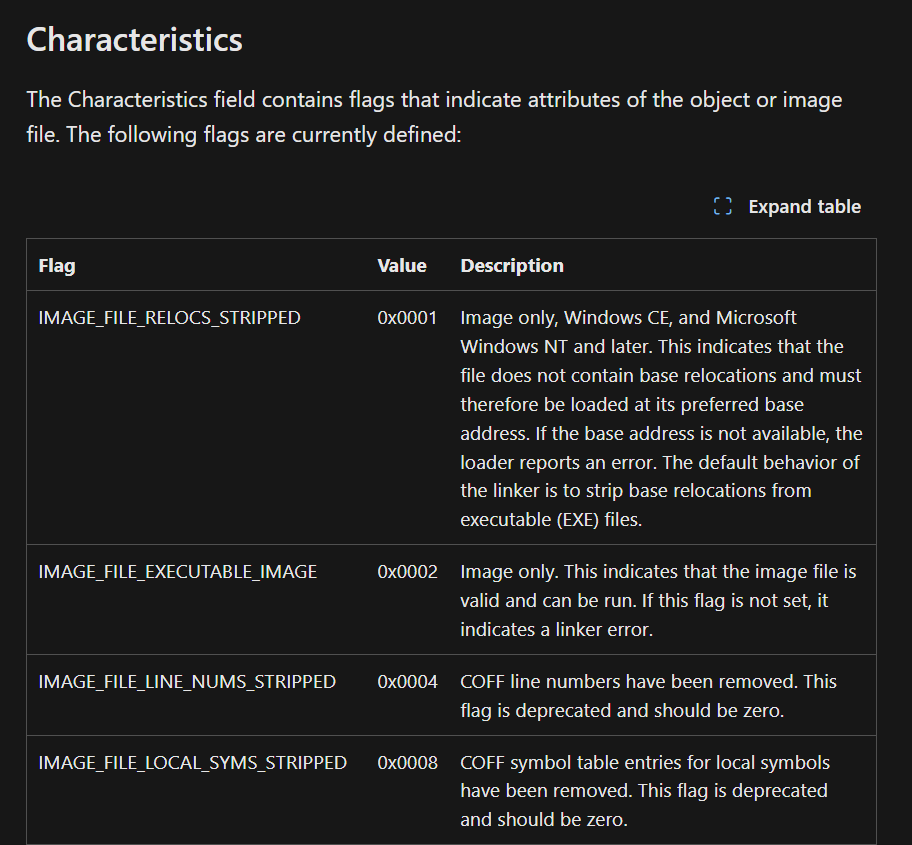
- Characteristics
- 0x0002 → ملف Executable (EXE).
- 0x2000 → ملف DLL.
- 0x8000 → ملف System (Driver).
ده رقم بيعبر عن نوع المعالج (CPU Architecture) اللـ البرنامج ده معمول له زي:
وتقدر تقرأ من [هنا] وتشوف كل الأنواع.
مجموعة Flags بتحدد بعض الخصائص بتاعة الملف ، زي:
وتقدر تقرأ من [هنا] وتشوف كل الخصائص التانية.
1.3.3 Optional Header:
[+] الـ Optional Header جزء مهم جدًا ، لأن الـ PE Loader بيعتمد عليه بشكل أساسي فـ تشغيل البرامج ، ودا شكل الهيكل بالعناصر بتاعته فـ نسخة الـ 32-bit والـ 64-bit:
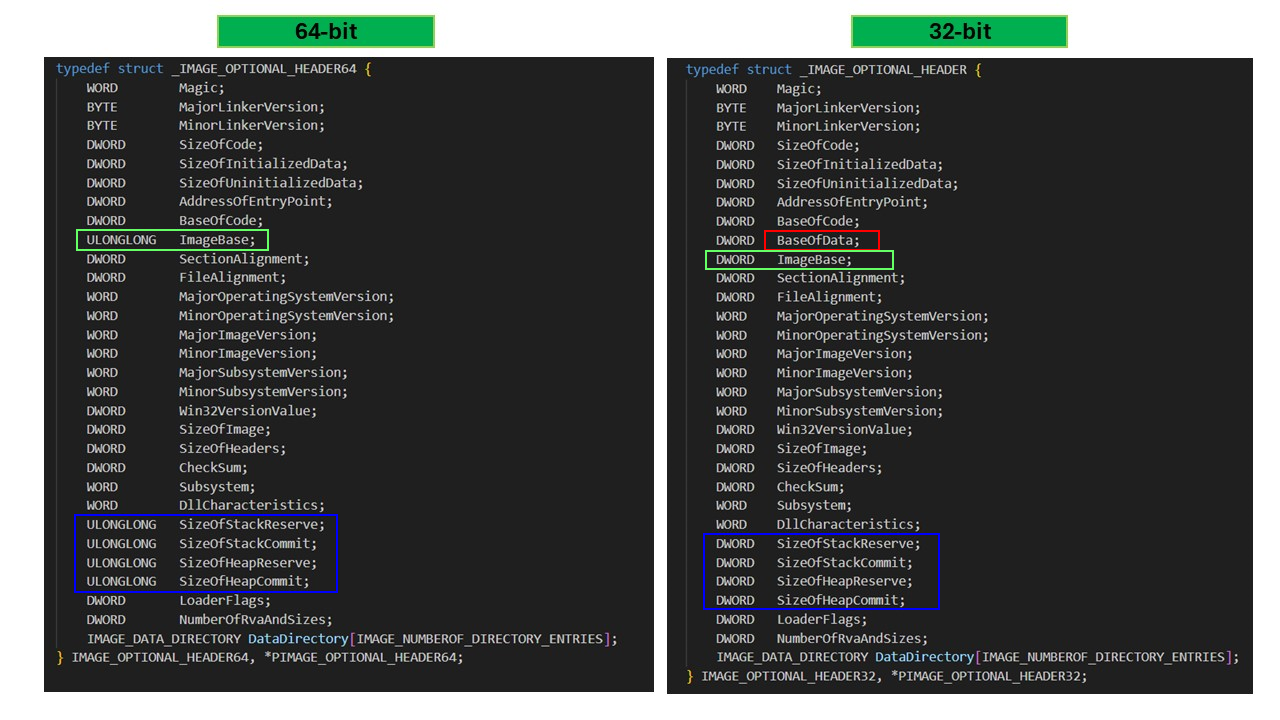
[+] طب إيه الفرق بين 32-bit و 64-bit؟
- نسخة الـ 32-bit فيها عنصر زيادة اسمه BaseOfData ، مش موجود فـ نسخة الـ 64-bit.
- بعض الـ Data Types بتختلف بين النسختين.
[+] أهم العناصر فـ الـ Optional Header:
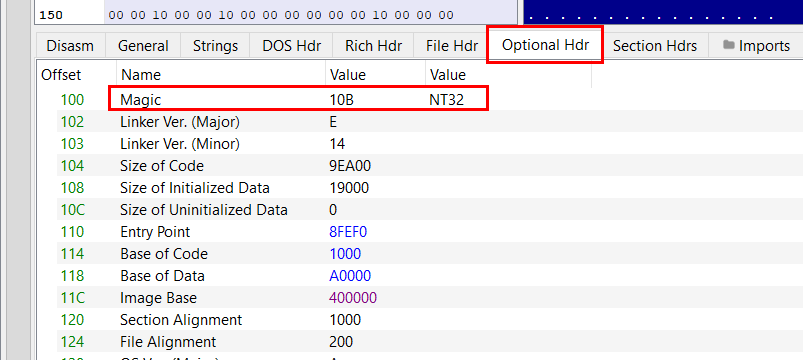
- Magic
- 0x10B → 32-bit PE File.
- 0x20B → 64-bit PE File.
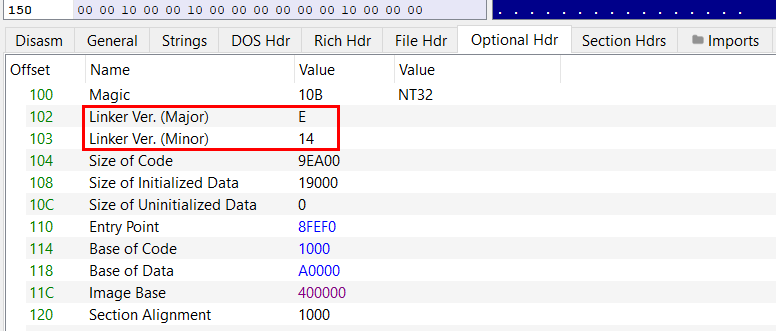
- MajorLinkerVersion & MinorLinkerVersion
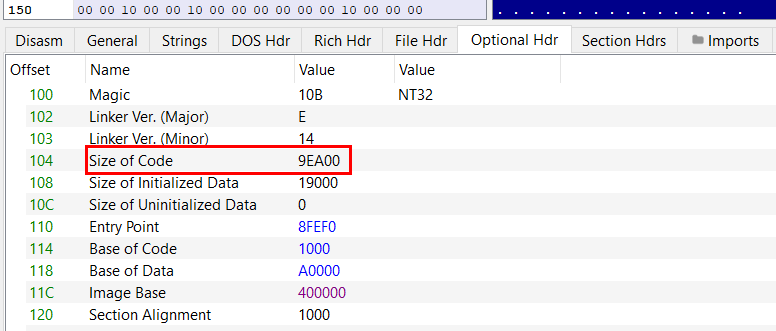
- SizeOfCode
- SizeOfInitializedData
- SizeOfUninitializedData
- AddressOfEntryPoint
- BaseOfCode
- BaseOfData (موجود فـ 32-bit بس)
- NumberOfRvaAndSizes
- Data Directory
↑ بيوضح إذا كان الملف 32-bit أو 64-bit:
↑ بيوضح نسخة الـ Linker اللـ تم استخدامه لإنشاء الملف.
فـ المثال ده ، الـ Linker version بيكون E14 ، ودي حاجة تهم الـ PE Loader:
↑ بيوضح حجم الأكواد التنفـذية ، وغالبًا بتكون موجودة فـ الـ [.text] Section.
↑ حجم البيانات اللـ تم تهيئتها ، وعادةً بتكون فـ الـ [.data] Section.
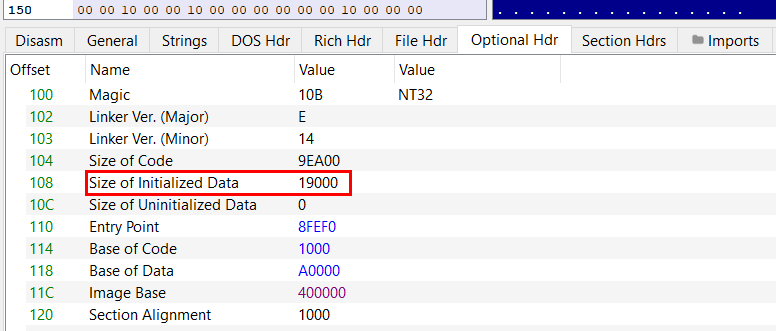
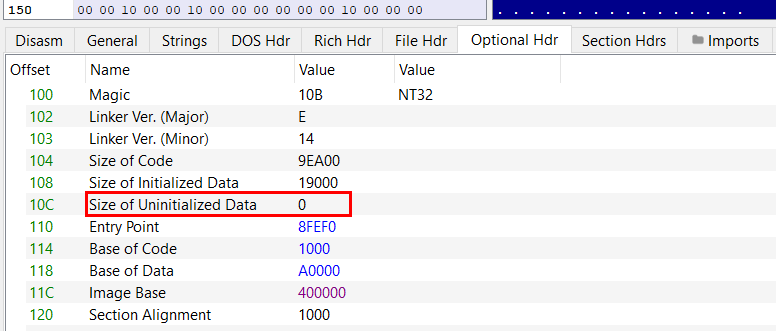
↑ حجم البيانات الغير مهيأة ، وعادةً بتكون فـ الـ [.bss] Section.
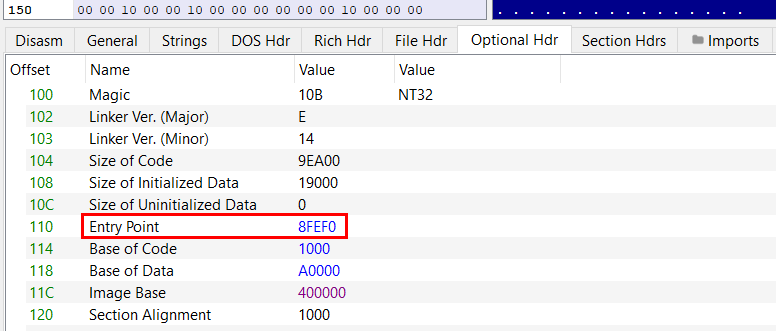
↑ ده RVA بيحدد أول Instruction هيتم تنفـذها لما الملف يتحمل فـ الميموري.
مهم جدًا فـ عمليات Reverse Engineering & Malware Analysis ، لأنه بيحدد أول سطر كود هيشتغل.
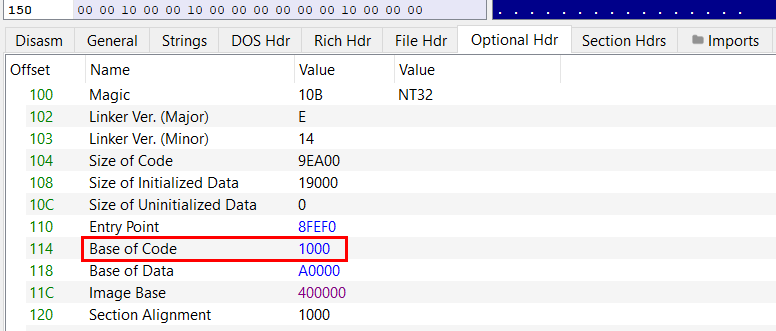
↑ ده RVA بيشاور على أول Byte فـ الكود التنفـذي.
↑ ده RVA بيشاور على أول Byte فـ الـ Data Section.
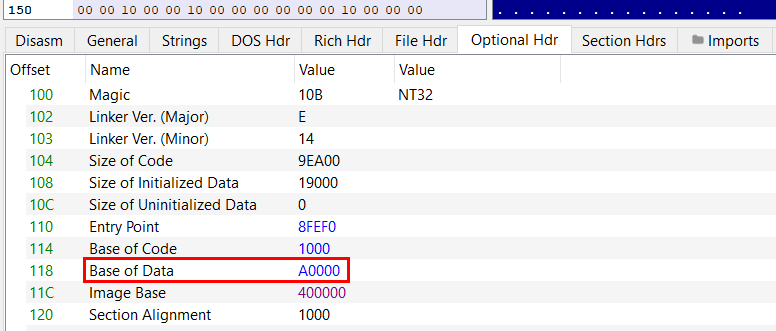
↑ عدد العناصر الموجودة فـ DataDirectory Array.
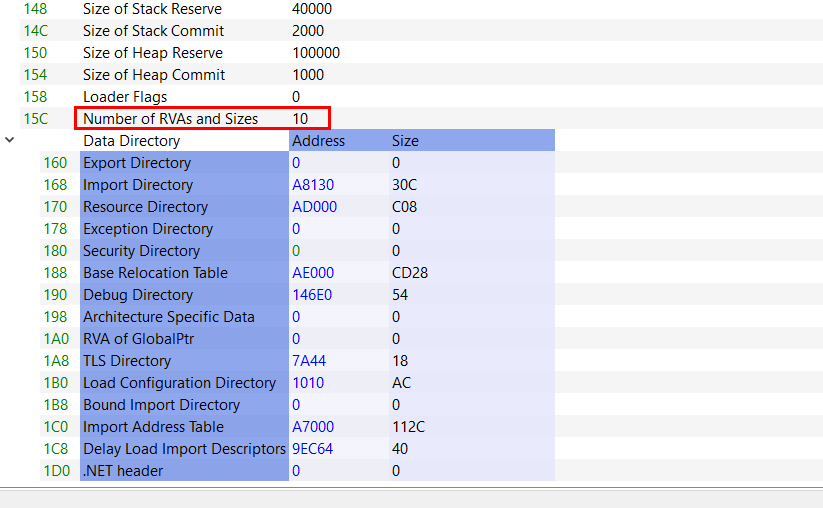
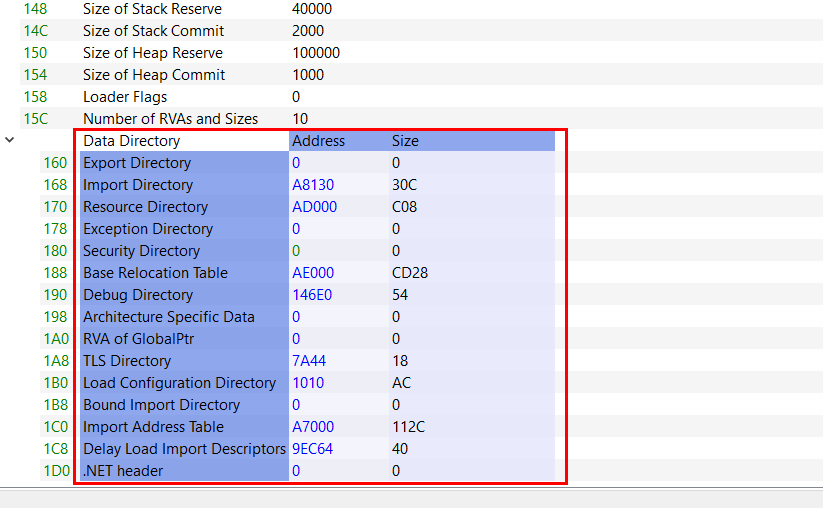
↑ ده Array فيه بيانات بتحدد حاجات زي Imports / Exports / Resources ، وهنتكلم عنها كمان شوية.
[+] تاني جزء وهو:
الـ Data Directory:
[+] فـ الجزء اللـ فات ، كنا بنتكلم عن Optional Header ، وشفنا إنه بيحتوي ع DataDirectory ، واللـ هو عبارة عن Array فيها بيانات بتساعد الـ PE Loader أثناء تحميل وتشغيل الملف.
[+] طب يعني إيه Data Directory أصلاً؟
ببساطة الـ Data Directory دي عبارة عن بيانات بتكون موجودة جوا أحد الـ Sections بتاعة ملف الـ PE ، والهدف منها إنها بتوفر معلومات حيوية للـ Loader عشان يعرف يستخدم الـ Imports, Exports, Resources, Debug Info... etc.
[+] ودي شكلها عامل إزاي؟
الـ Data Directory عبارة عن Array مُكوّن من 16 عنصر:
#define IMAGE_NUMBEROF_DIRECTORY_ENTRIES 16
وكل عنصر فيهم هو هيكل بيانات من نوع
IMAGE_DATA_DIRECTORY
IMAGE_DATA_DIRECTORY DataDirectory[IMAGE_NUMBEROF_DIRECTORY_ENTRIES];
، والهيكل ده بيتكوّن من حاجتين بس:
- VirtualAddress
- Size
↑ وده عبارة عن RVA (Relative Virtual Address) بيشاور ع بداية الـ Data Directory فـ الميموري.
↑ وده حجم الـ Data Directory نفسه.
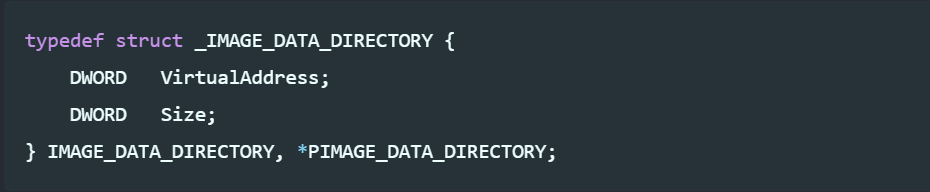
بمعنى أبسط ، أي Data Directory هي مجرد مكان جوا الميموري فيه بيانات معينة ، والـ VirtualAddress بيشاور عليه ، والـ Size بيحدد مساحته.
[+] طب إيه هي أنواع الـ Data Directories؟
كل نوع من الـ Data Directories ليه وظيفة مختلفة ، ودول الـ 16 Directory الأساسيين اللـ بيكونوا موجودين فـ الملفات التنفيذية ع الويندوز:
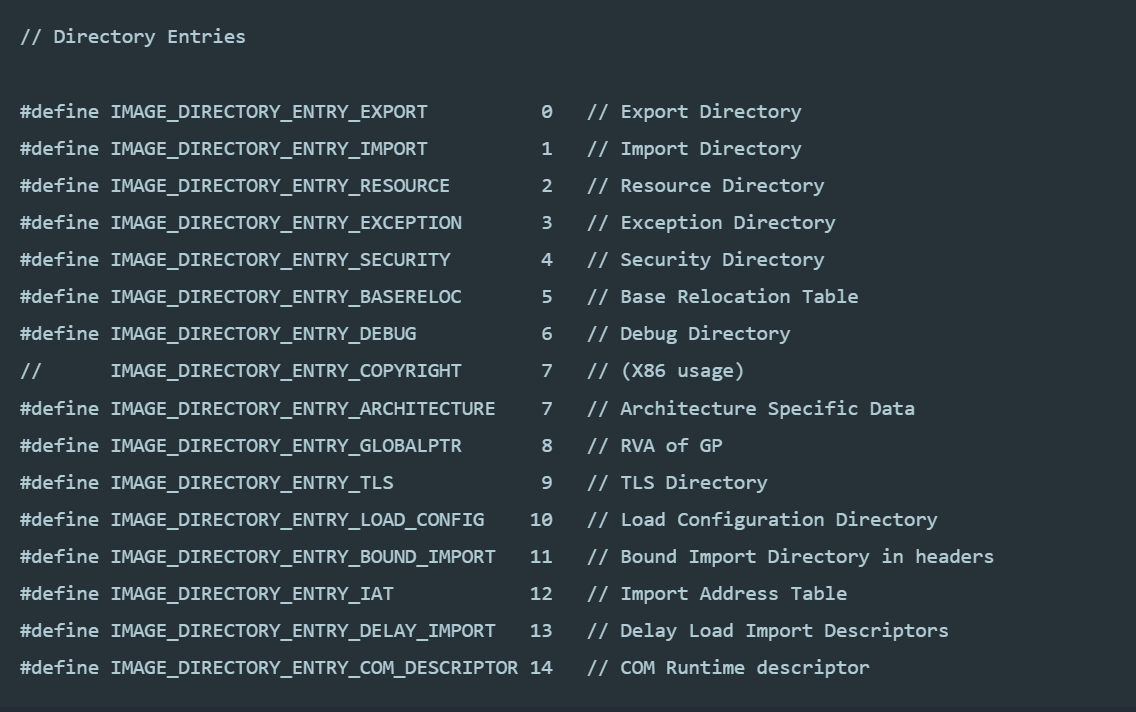
- Export Directory (IMAGE_DIRECTORY_ENTRY_EXPORT)
- Import Directory (IMAGE_DIRECTORY_ENTRY_IMPORT)
- Resource Directory (IMAGE_DIRECTORY_ENTRY_RESOURCE)
- Exception Directory (IMAGE_DIRECTORY_ENTRY_EXCEPTION)
- Security Directory (IMAGE_DIRECTORY_ENTRY_SECURITY)
- Base Relocation Table (IMAGE_DIRECTORY_ENTRY_BASERELOC)
- Debug Directory (IMAGE_DIRECTORY_ENTRY_DEBUG)
- Architecture Specific Data (IMAGE_DIRECTORY_ENTRY_ARCHITECTURE)
- Global Pointer (IMAGE_DIRECTORY_ENTRY_GLOBALPTR)
- TLS Directory (IMAGE_DIRECTORY_ENTRY_TLS)
- Load Configuration Directory (IMAGE_DIRECTORY_ENTRY_LOAD_CONFIG)
- Bound Import Directory (IMAGE_DIRECTORY_ENTRY_BOUND_IMPORT)
- Import Address Table (IMAGE_DIRECTORY_ENTRY_IAT)
- Delay Load Import Descriptors (IMAGE_DIRECTORY_ENTRY_DELAY_IMPORT)
- COM Runtime Descriptor (IMAGE_DIRECTORY_ENTRY_COM_DESCRIPTOR)
↑ خاص بالدوال اللـ البرنامج بيصدرها عشان برامج تانية تقدر تستخدمها.
↑ خاص بالدوال اللـ البرنامج بيستوردها من مكتبات تانية (DLLs).
↑ خاص بالـ Resources زي الأيقونات ، الصور ، النصوص ، والـ dialogs اللـ جوه الملف.
↑ بيحتوي ع معلومات الـ Exception Handling الخاصة بالبرنامج.
↑ بيحفظ البيانات الخاصة بالتوقيعات الرقمية (Digital Signatures) لو البرنامج موقع رقمياً.
↑ فيه البيانات الخاصة بتعديل عناوين الميموري أثناء تحميل الملف (لو مكانه فـ الميموري اختلف).
↑ بيحفظ معلومات خاصة بالـ Debugging Symbols لو البرنامج متكامل مع أدوات Debugging.
↑ مش بيستخدم عادةً ، بس معمول لأنظمة معينة لو محتاجة بيانات خاصة.
↑ خاص بأنظمة الـ IA-64 وكان بيستخدم للـ Global Pointer Register.
↑ مسؤول عن بيانات الـ Thread Local Storage (TLS) ، وده بيكون مهم للـ Multithreading.
↑ بيحتوي ع معلومات خاصة بإعدادات تحميل الملف.
↑ بيحتوي ع معلومات عن الـ DLLs اللـ البرنامج مربوط بيها وقت الـ Linking.
↑ خاص بجدول العناوين اللـ بيتم استدعاء الدوال الخارجية منه.
↑ مشابه للـ Import Directory لكنه بيأخر تحميل الـ DLLs لحد ما يتم استدعاؤها فعلياً.
↑ خاص بالملفات اللـ بتستخدم .NET CLR والـ COM Interop.
[+] طب هل كل ملفات الـ PE فيها الـ 16 Directory دول؟
لأ ، مش شرط .. أوقات لما تفتح ملف PE ممكن تلاقي بعض الـ Data Directories القيم بتاعتها 0x00000000
سواء فـ الـ VirtualAddress أو الـ Size ، وده معناه إن النوع ده من الـ Data Directories مش
مُستخدم فـ
الملف.
[+] آخر جزء وهو:
3. الـ Sections:
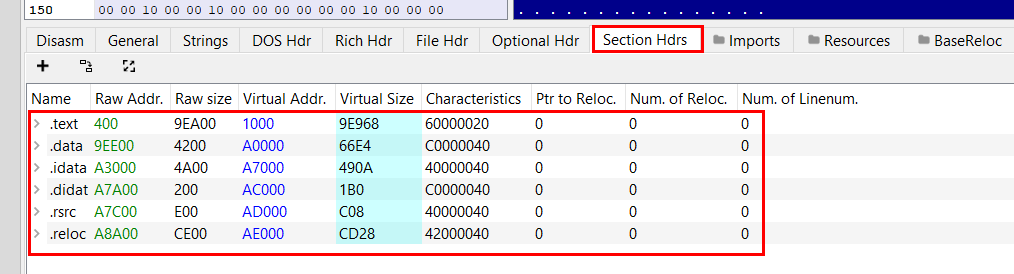
[+] الـ Sections هي الأجزاء اللـ بتحتوي ع الأكواد والبيانات الفعلية للبرنامج ، وهي بتبدأ بعد الـ Headers ع طول .. كل Section بيكون ليه اسم بيدل ع وظيفته ، ودي أشهر الـ Sections الموجودة جوه أي ملف PE:
- [text.]
- [data.]
- [bss.]
- [rdata.]
- [edata.]
- [idata.]
- [reloc.]
- [rsrc.]
- [tls.]
↑ وده أهم جزء ، لأنه بيحتوي ع الكود التنفيذي (Executable Code) بتاع البرنامج. يعني هنا بتلاقي التعليمات البرمجية اللـ الـ CPU بينفذها.
↑ بيحتوي ع البيانات اللـ اتعملها تهيئة مسبقة (Initialized Data) ، يعني المتغيرات اللـ ليها قيم محددة قبل مـ البرنامج يشتغل.
↑ بيحتوي ع البيانات اللـ ملهاش تهيئة مسبقة (Uninitialized Data) ، يعني أي متغيرات اتعرفت بس مفيش قيم اتحطت فيها قبل تشغيل البرنامج.
↑ وده بيحتوي ع بيانات ثابتة للقراءة فقط (Read-Only Data) ، زي الـ Strings اللـ مش هتتغير أثناء تشغيل البرنامج.
↑ الجزء ده فيه جدول التصدير (Export Table) ، اللـ بيحدد أي دوال (Functions) بيتم تصديرها من الملف عشان تستخدمها برامج تانية.
↑ وده العكس ، بيحتوي ع جدول الاستيراد (Import Table) ، اللـ فيه كل الدوال والـ APIs اللـ البرنامج بيحتاج يستدعيها من مكتبات تانية (زي دوال Windows API من kernel32.dll مثلًا).
↑ ده فيه معلومات إعادة التمركز (Relocation Information) ، ودي مهمة لو البرنامج هيتحمل في الميموري عند عنوان مختلف عن اللـ كان متوقع وقت الكومبايل.
↑ ده خاص بالـ Resources ، يعني أي موارد بيستخدمها البرنامج زي الأيكونات ، الصور ، الفورمات ، أو حتى ملفات مدمجة جواه.
↑ وده بيخص الـ Thread Local Storage (TLS) ، ودي آلية بتوفر لكل Thread مجموعة من البيانات الخاصة بيه منفصلة عن باقي الـ Threads.
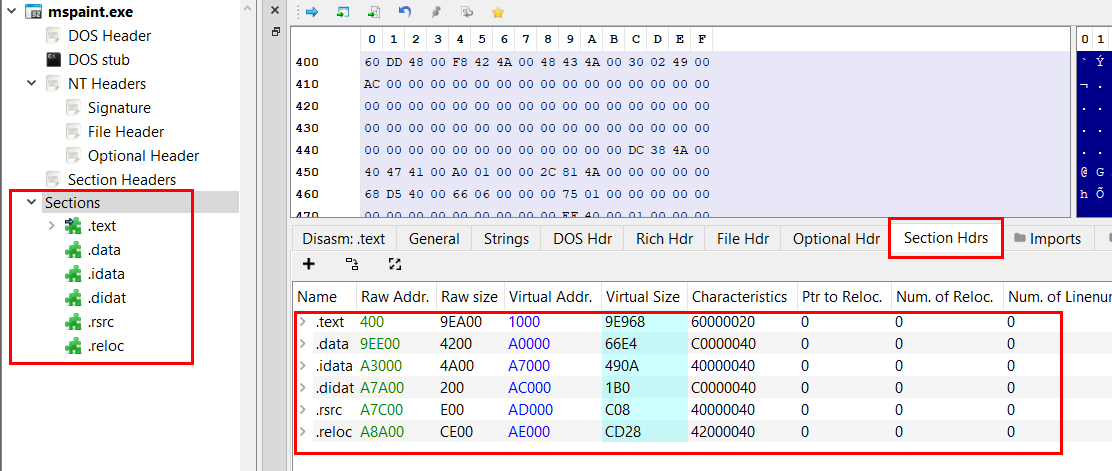
[+] طب هل كل ملفات الـ PE فيها نفس الـ Sections دي؟
لأ ، مش كل الملفات بتحتوي ع كل الـ Sections دي ، بعض الملفات ممكن يكون فيها Sections بأسماء مختلفة حسب نوع البرنامج والمترجم (Compiler) اللـ اتعمل بيه.
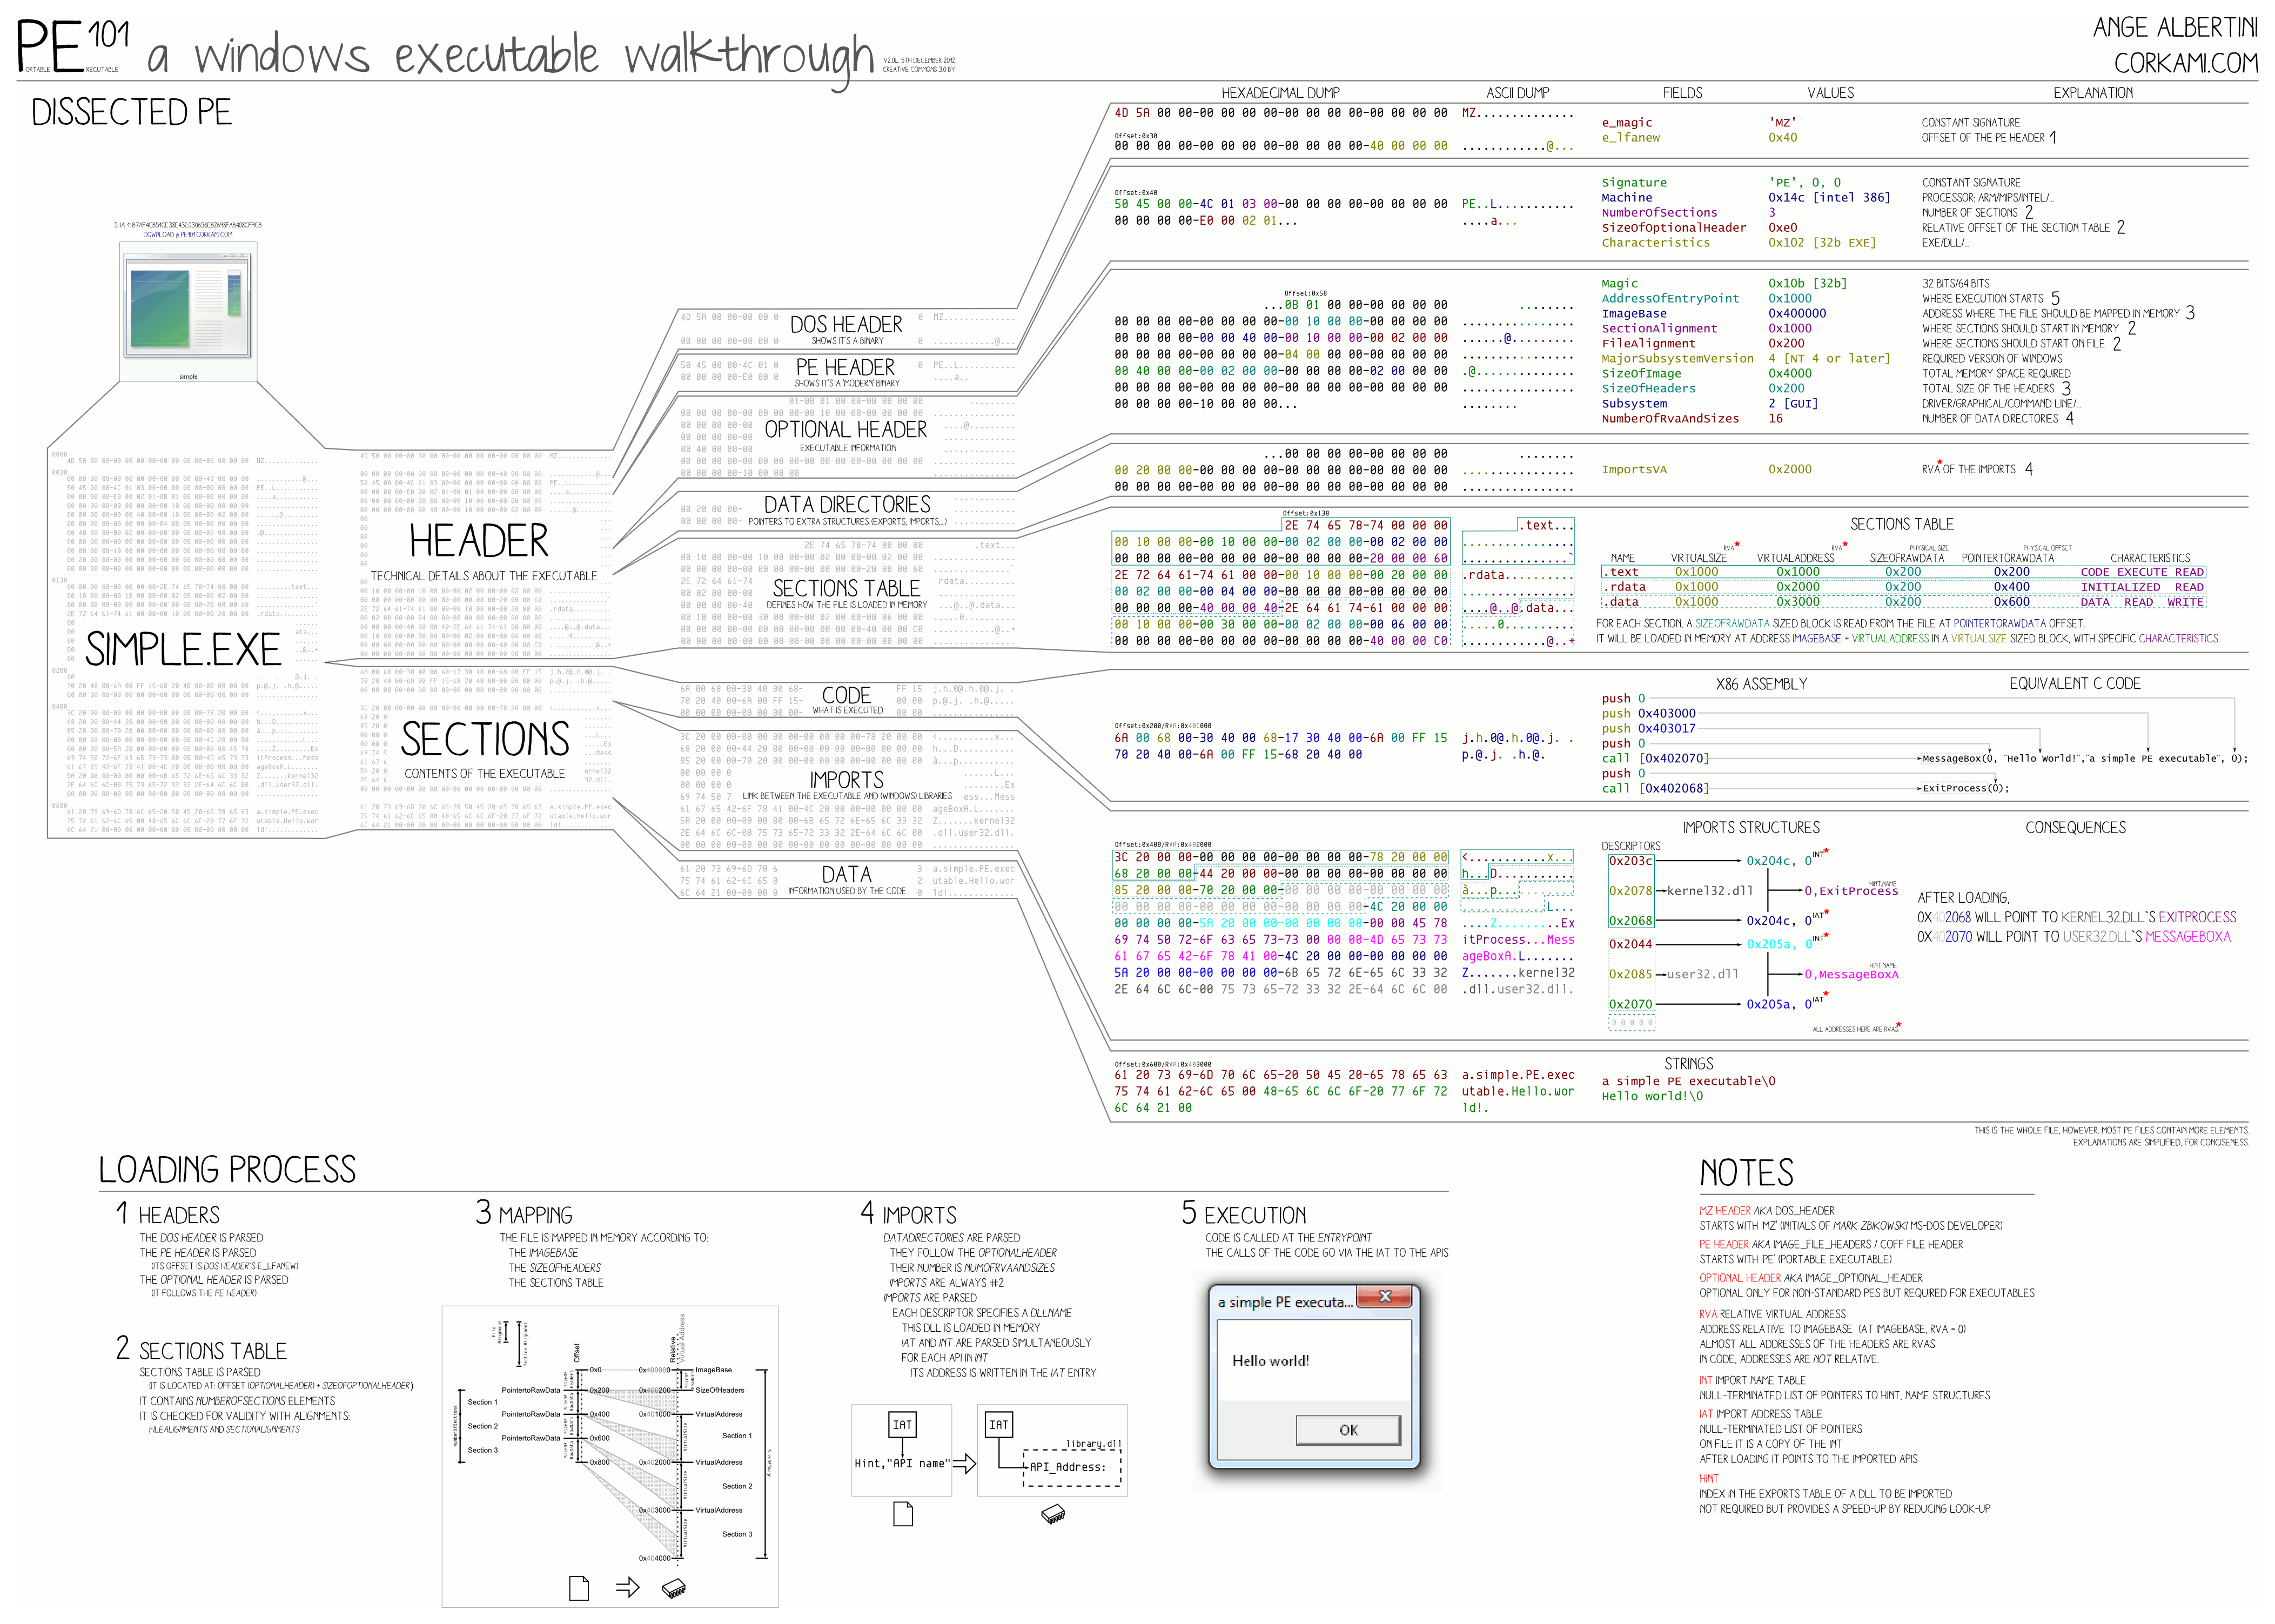
[+] دا بوستر لطيف شامل ولامم كل حاجه عن الـ PE ، وتقدر تشوفه من [هنا].
4. DOS Header Reader:
[+] فـ الجزء ده ، هنكتب كود C بسيط نتعلم بيه إزاي نقرأ الـ Magic Numbers لأي ملف PE:
[+] دا الكود النهائي وهنشرحه دلوقتي:
                        #include <windows.h>

                        #include <stdio.h>


                        int main(int argc, char* argv[]) {

                            if (argc < 2) {

                                printf("Usage: %s <PE File>\n", argv[0]);

                                return -1;

                            }


                            HANDLE hFile = CreateFileA(argv[1], GENERIC_READ, FILE_SHARE_READ, NULL, OPEN_EXISTING, FILE_ATTRIBUTE_NORMAL, NULL);

                            if (hFile == INVALID_HANDLE_VALUE) {

                                printf("Failed to open file.\n");

                                return -1;

                            }


                            IMAGE_DOS_HEADER dosHeader;

                            DWORD bytesRead;

                            ReadFile(hFile, &dosHeader, sizeof(IMAGE_DOS_HEADER), &bytesRead, NULL);


                            if (dosHeader.e_magic != IMAGE_DOS_SIGNATURE) {

                                printf("Not a valid PE file.\n");

                                CloseHandle(hFile);

                                return -1;

                            }


                            printf("Valid PE file detected!\n");

                            printf("DOS e_magic: 0x%X\n", dosHeader.e_magic);


                            CloseHandle(hFile);

                            return 0;

                        }
[+] الكود ده ببساطة برنامج مكتوب بلغة C بيقرأ الـ DOS Headers بتاعة أي ملف PE (Portable Executable) ، وبيتحقق إذا كان فعلاً ملف PE صالح ولا لأ.
[+] تعالي نشرح الكود جزء بجزء:
- أول جزء هنا بيتأكد من عدد الـ arguments اللـ انت بتدخلهم للبرنامج ، لو العدد أقل من 2
(argc < 2)، يبقى اليوزر كدا مكتبش اسم ملف PE بعد تشغيل البرنامج .. فـ الحالة دي ، بيطبع رسالة توضح طريقة الاستخدام. - تاني جزء هنا بيحاول يفتح الملف اللـ انت عطتهوله ، بيستخدم
CreateFileAودي Windows API بتفتح الملف اللـ اسمهargv[1].. وبصلاحياتRead-Onlyعشان يقدر يقرأه .. ولو فشل فـ فتح الملف بيقولك انه فشل عادي جدا. - تالت جزء هنا البرنامج بيبدأ يقرأ أول 64 byte من الملف .. ولو لقاهم مختلفين عن الهيدر اللـ هو
عارفهم اللـ هما
0x5A4Dبالـ Hex ، أوMZكـ Ascii .. يبقي كدا البرنامج مش PE ويخرج برسالة خطأ بتقول إن دا مش برنامج PE. - آخر جزء ودا عادي جدا .. لو كان فعلا البرنامج PE من تالت جزء .. فـ هنا هيطلع اه فعلا PE .. ويطبع الـ Magic Numbers ، ويقفل الـ Handle.
                            if (argc < 2) {

                                printf("Usage: %s <PE File>\n", argv[0]);

                                return -1;

                            }
                                HANDLE hFile = CreateFileA(argv[1], GENERIC_READ, FILE_SHARE_READ, NULL, OPEN_EXISTING, FILE_ATTRIBUTE_NORMAL, NULL);

                                if (hFile == INVALID_HANDLE_VALUE) {

                                    printf("Failed to open file.\n");

                                    return -1;

                                }
                                IMAGE_DOS_HEADER dosHeader;

                                DWORD bytesRead;

                                ReadFile(hFile, &dosHeader, sizeof(IMAGE_DOS_HEADER), &bytesRead, NULL);

                                if (dosHeader.e_magic != IMAGE_DOS_SIGNATURE) {

                                        printf("Not a valid PE file.\n");

                                        CloseHandle(hFile);

                                        return -1;

                                    }
                                printf("Valid PE file detected!\n");

                                printf("DOS e_magic: 0x%X\n", dosHeader.e_magic);


                                CloseHandle(hFile);

                                return 0;

                            }
[+] هنبدأ نجرب نـ رن الكود ونشوف إي الكلام:
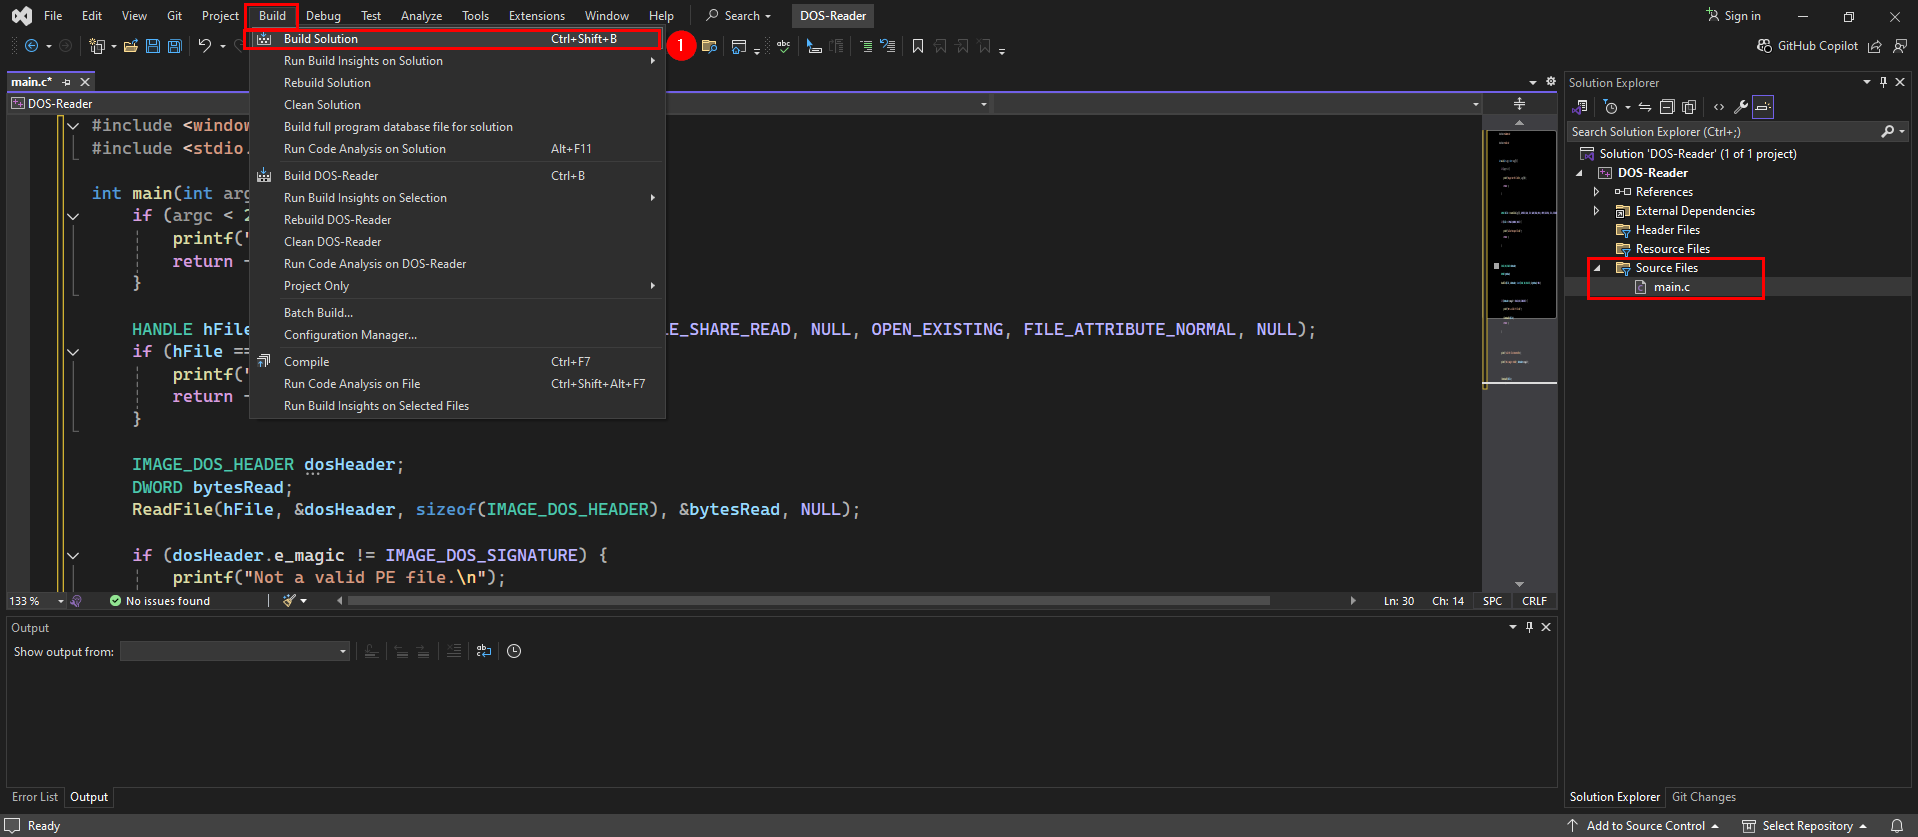
- هنفتح الـ Visual Studio ونضيف الكود فـ main.c بعدين نعمل Build:
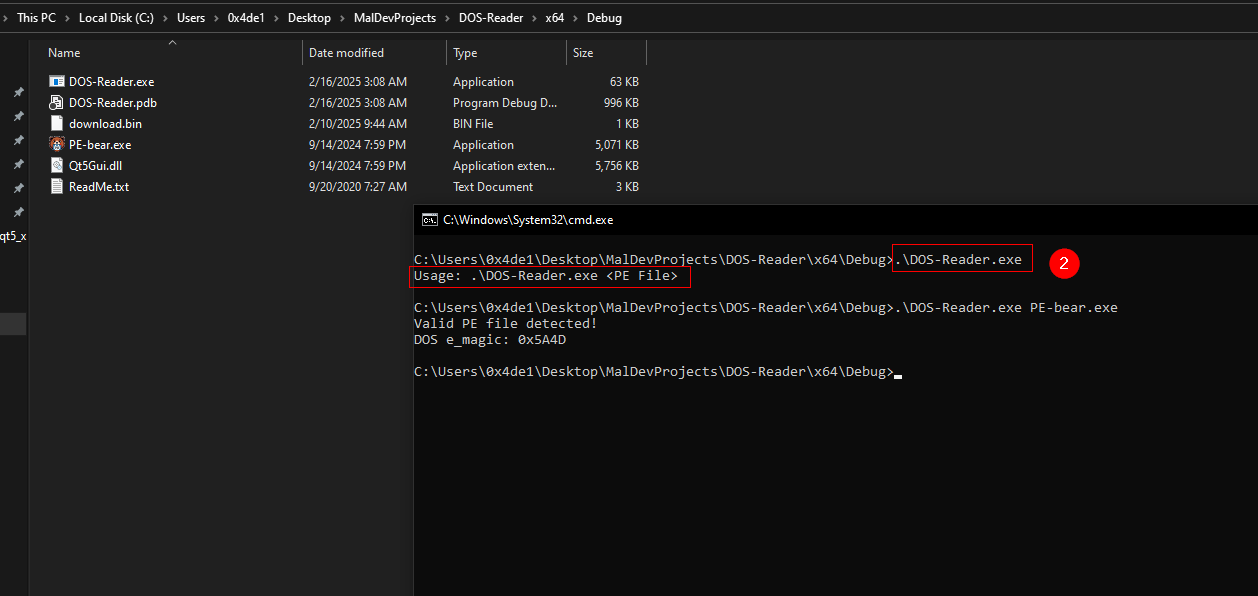
- هنفتح الـ exe بالـ CMD ، ونجرب نـ رن البرنامج لوحده .. هيطلع الإستخدام بتاعه وإن مطلوب تديله ملف الـ PE:
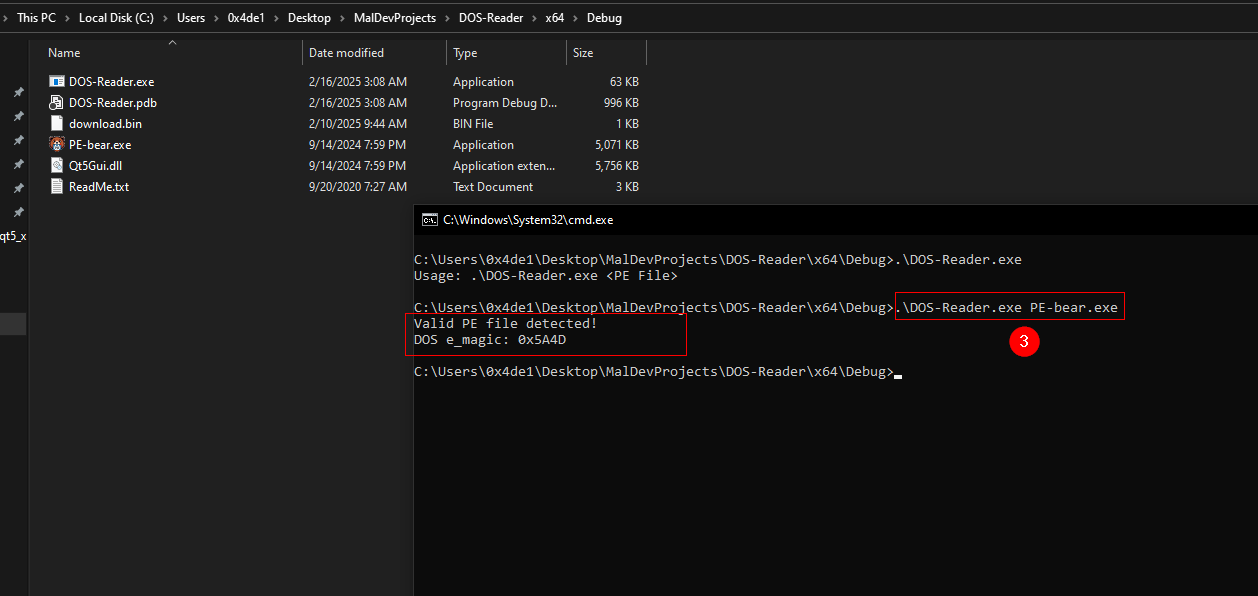
- فـ الحالة دي جربت برنامج exe ، وطلع إن فعلا هو ملف PE:
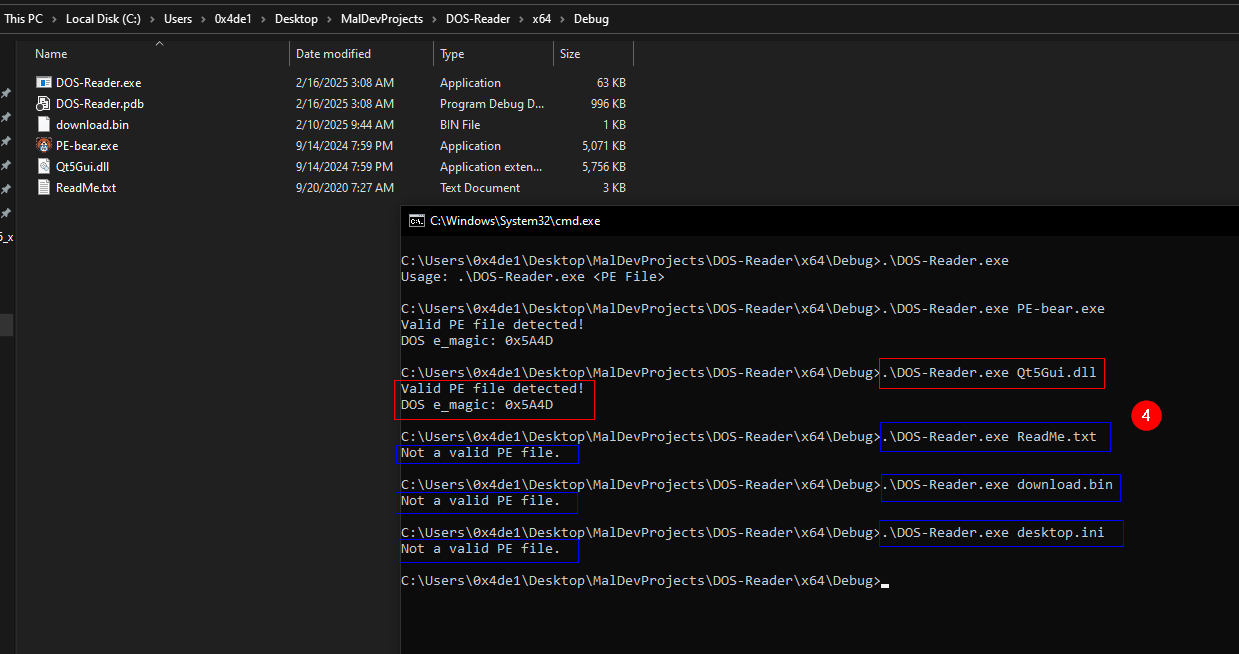
- بعدين جربت كذا ملف تاني وزي مـ انت شايف الـ Output:
وبكدا . أتمني تكون استفدت حاجه .. ونلتقي فـ مقالة قادمة .. ولو عندك أي تعليق ، استفسار ، أي حاجه .. متترددش وكلمني.
References
خدلك لفة فـ المصادر والمراجع يا عزيزي: